Tarjeta de sellos digital y RGPD: lo que debes saber
¿Quieres usar una tarjeta de fidelización digital pero no estás seguro de si cumple con el RGPD? Es comprensible. Como propietario de un negocio, quieres fidelizar clientes — pero no a costa de la protección de datos. Esta guía responde a todas tus preguntas sobre protección de datos y tarjetas de fidelización digitales. Clara, honesta, sin jerga jurídica.
TL;DR
Stempely cumple con el RGPD. Sin nombres, sin correos, sin números de teléfono. Los clientes permanecen anónimos. Servidores en la UE (Alemania). Sin compartir datos con terceros.
Irónicamente, las listas de clientes manuscritas junto a la caja registradora son el verdadero riesgo del RGPD — más información a continuación.
Propietarios de negocios que fidelizan clientes cumpliendo el RGPD
"Antes teníamos una lista de clientes manuscrita junto a la caja. Cuando me enteré de que podía suponer un problema con el RGPD, me cambié a Stempely de inmediato. Ahora todo es anónimo y sigue siendo efectivo."
M. B.
Propietaria de panadería, Stuttgart
"Mi asesor fiscal me preguntó si mis tarjetas de fidelización cumplían con el RGPD. Con Stempely pude demostrarlo directamente: sin datos personales, servidores en Alemania. Asunto resuelto."
T. K.
Propietario de café, Hamburgo
"Las notificaciones push eran mi punto de preocupación. En Stempely todo funciona mediante opt-in e identificadores anónimos. Mi abogado dio el visto bueno — sin objeciones."
S. R.
Propietaria de peluquería, Múnich
Entender la protección de datos
¿Qué almacena una tarjeta de fidelización digital?
Lo más importante primero: ¿qué datos llegan realmente al servidor cuando un cliente usa tu tarjeta de fidelización?
En Stempely la respuesta es: lo mínimo posible. Cuando un cliente escanea tu código QR, ocurre lo siguiente:
ID de cliente anónimo
Un identificador generado aleatoriamente que no puede rastrearse hasta una persona
Número de sellos
Cuántos sellos ha acumulado el cliente
Estado de la recompensa
Si una recompensa puede canjearse o ya se ha canjeado
Última visita
Cuándo se escaneó el último sello — como fecha, sin seguimiento de la hora
Nombre o nombre completo
No se recoge — Stempely nunca lo solicita
Dirección de correo electrónico
No se recoge — no se necesita cuenta
Número de teléfono
No se recoge — las notificaciones push funcionan con ID de dispositivo anónimo
Datos de ubicación
Sin rastreo GPS, sin geofencing, sin perfiles de movimiento
En resumen: Stempely sabe que «Dispositivo #A7x9» tiene 7 sellos en tu negocio. Stempely no sabe que el dispositivo pertenece a Lisa Müller, 34 años, que vive en Hauptstraße 12. Y ese es exactamente el punto.
¿Stempely cumple con el RGPD?
Sí — y no porque tengamos una política de privacidad de 40 páginas, sino porque el sistema está construido desde cero para no necesitar datos personales.
El RGPD aplica cuando se tratan datos de carácter personal — es decir, datos que pueden atribuirse a una persona concreta. Como Stempely trabaja exclusivamente con identificadores anónimos generados aleatoriamente y no almacena información identificativa, la gran mayoría de los requisitos del RGPD sencillamente no se aplican.
0
puntos de datos personales por cliente
DE/UE
ubicación del servidor — los datos no salen de la UE
0
terceros con acceso a datos de clientes
Lo que Stempely hace concretamente para el cumplimiento del RGPD:
- Privacy by Design: el sistema no recopila datos personales desde el principio
- Minimización de datos: solo los datos técnicamente necesarios para la tarjeta de fidelización
- Servidores en la UE (Alemania): sin transferencia de datos a terceros países
- Sin intercambio de datos: ni con socios publicitarios ni con intermediarios de datos
- Opt-in para notificaciones push: notificaciones solo con el consentimiento activo del cliente
- Sin seguimiento: sin cookies publicitarias ni de seguimiento, sin fingerprinting, sin perfiles de movimiento
¿Necesitan los clientes dar su consentimiento?
Es la pregunta que más confunde a los propietarios de negocios. La respuesta corta: No, no se necesita ninguna declaración de consentimiento por separado.
¿Por qué? Porque el RGPD solo exige consentimiento cuando se tratan datos de carácter personal. Como Stempely no recopila esos datos, la obligación de consentimiento no se aplica.
Lo que sí ocurre es una acción activa del cliente: escanea el código QR — con la cámara del móvil o la app de Stempely —, guarda la tarjeta de fidelización y decide conscientemente participar en tu programa de fidelización. Esto no es una recopilación pasiva de datos — es una decisión voluntaria e informada.
Comparación: Consentimiento
Sistema clásico de newsletter
Dirección de correo electrónico obligatoria. Doble opt-in obligatorio. Declaración de consentimiento a documentar. Derecho de revocación a explicar. Obligaciones de conservación a cumplir.
Tarjeta de fidelización Stempely
Sin correo. Sin cuenta. Sin doble opt-in. El cliente escanea, acumula sellos, canjea recompensas. Listo. Sin declaración de consentimiento necesaria.
¿Dónde se almacenan los datos?
Todos los datos de Stempely se almacenan en servidores en Alemania y la UE. No hay transferencia de datos a EE. UU. ni a otros terceros países.
Por qué esto importa: desde la sentencia Schrems II del TJUE, las transferencias de datos a EE. UU. son jurídicamente problemáticas. Muchas herramientas SaaS usan AWS, Google Cloud o Azure con centros de datos estadounidenses — creando un riesgo de cumplimiento para sus clientes. Stempely evita este problema por completo.
Stempely
- Servidores en la UE (Alemania)
- Sin transferencia de datos a terceros países
- Infraestructura conforme al RGPD
- Los datos permanecen en la UE
Muchas otras herramientas
- Servidores en EE. UU. (AWS, Google Cloud)
- Transferencia de datos a terceros países
- Riesgo Schrems II
- Cláusulas contractuales adicionales necesarias
¿Son mejores las tarjetas de fidelización en papel desde el punto de vista de la protección de datos?
Muchos lo piensan — pero ocurre lo contrario.
Una tarjeta de fidelización en papel en sí misma es neutral en materia de protección de datos. No contiene datos personales. El problema está en otro lado: en las prácticas que se desarrollan a su alrededor.
Lo que muchos negocios hacen de forma paralela (y no deben hacer):
- Llevar listas de clientes manuscritas con nombres y números de teléfono
- Almacenar datos de clientes en archivos Excel sin proteger en un portátil
- Recopilar tarjetas de visita y usarlas para marketing sin consentimiento
- Crear grupos de WhatsApp con números de clientes
Todo esto constituye tratamiento de datos de carácter personal — y por tanto está sujeto al RGPD. Necesitas una base legal, un registro de actividades de tratamiento, una política de privacidad y el consentimiento documentado de cada cliente.
Con Stempely nada de eso ocurre — sin nombre, sin número, sin lista. La tarjeta de fidelización digital hace innecesaria la lista de clientes manuscrita y elimina así el mayor riesgo del RGPD en el negocio.
Notificaciones push y protección de datos
Las notificaciones push son una de las mayores ventajas de una tarjeta de fidelización digital: puedes recuperar clientes inactivos, lanzar promociones flash o recordar a los clientes que están cerca de su recompensa. Pero ¿las notificaciones push cumplen realmente con el RGPD?
Sí — cuando se implementan correctamente. Y en Stempely es exactamente así.
Opt-in a través del sistema operativo
Cuando un cliente usa la app de Stempely, iOS o Android pregunta explícitamente: «¿Puede esta app enviarte notificaciones?» Las notificaciones push solo se activan con un «Sí».
Entrega anónima
La notificación push se envía a un ID de dispositivo anónimo. Stempely no conoce ni el nombre ni el correo del destinatario. Es técnicamente imposible atribuir el mensaje a una persona.
Desactivable en cualquier momento
El cliente puede desactivar las notificaciones push en cualquier momento en la configuración del sistema — sin eliminar la app, sin contactarte. Control total en manos del cliente.
Comparación con el email marketing: Para una newsletter necesitas la dirección de correo del cliente, una confirmación de doble opt-in, consentimiento documentado y una opción de baja funcional. Con Stempely push no necesitas nada de eso. El cliente decide a través de la configuración del sistema — y tú envías a un ID anónimo.
Para marcar
Lista de comprobación: fidelización de clientes conforme al RGPD
7 puntos que deberías verificar como propietario de un negocio — uses o no Stempely.
Sin listas de clientes manuscritas
Si recopilas nombres y números de teléfono en papel, necesitas una base legal y el consentimiento documentado de cada cliente.
Sin archivos Excel sin proteger
¿Datos de clientes en un archivo Excel en un portátil? Sin cifrado ni control de acceso, eso es una infracción del RGPD.
Sin marketing por WhatsApp sin consentimiento
Los grupos de WhatsApp o las listas de difusión con clientes son ilegales sin consentimiento documentado — y WhatsApp en sí mismo es problemático desde el punto de vista de la protección de datos.
Mostrar la política de privacidad en el negocio
Si tratas datos de carácter personal (p. ej. para una newsletter), debe haber una política de privacidad disponible.
Mantener un registro de actividades de tratamiento
Toda empresa debe documentar qué datos trata. Con Stempely la entrada es mínima, ya que no se procesan datos personales de clientes.
Notificaciones push solo con opt-in
Las notificaciones a clientes solo pueden enviarse si el cliente ha dado su consentimiento activo. Con Stempely el sistema operativo gestiona esto automáticamente.
Almacenar datos en servidores de la UE
Si usas herramientas digitales, asegúrate de que los datos permanezcan en la UE. Stempely lo almacena todo en Alemania — sin transferencia a terceros países.
Sin contrato · Sin tarjeta de crédito · Listo en 5 minutos
Protección de datos y fidelización de clientes
Conforme al RGPD y con visión completa
Los datos anónimos no significan menos información. Ves sellos, recompensas y actividad — sin conocer nunca un nombre.
1.281
Clientes totales
6.316
Sellos totales
3.114
Recompensas canjeadas
Live
Sellos hoy
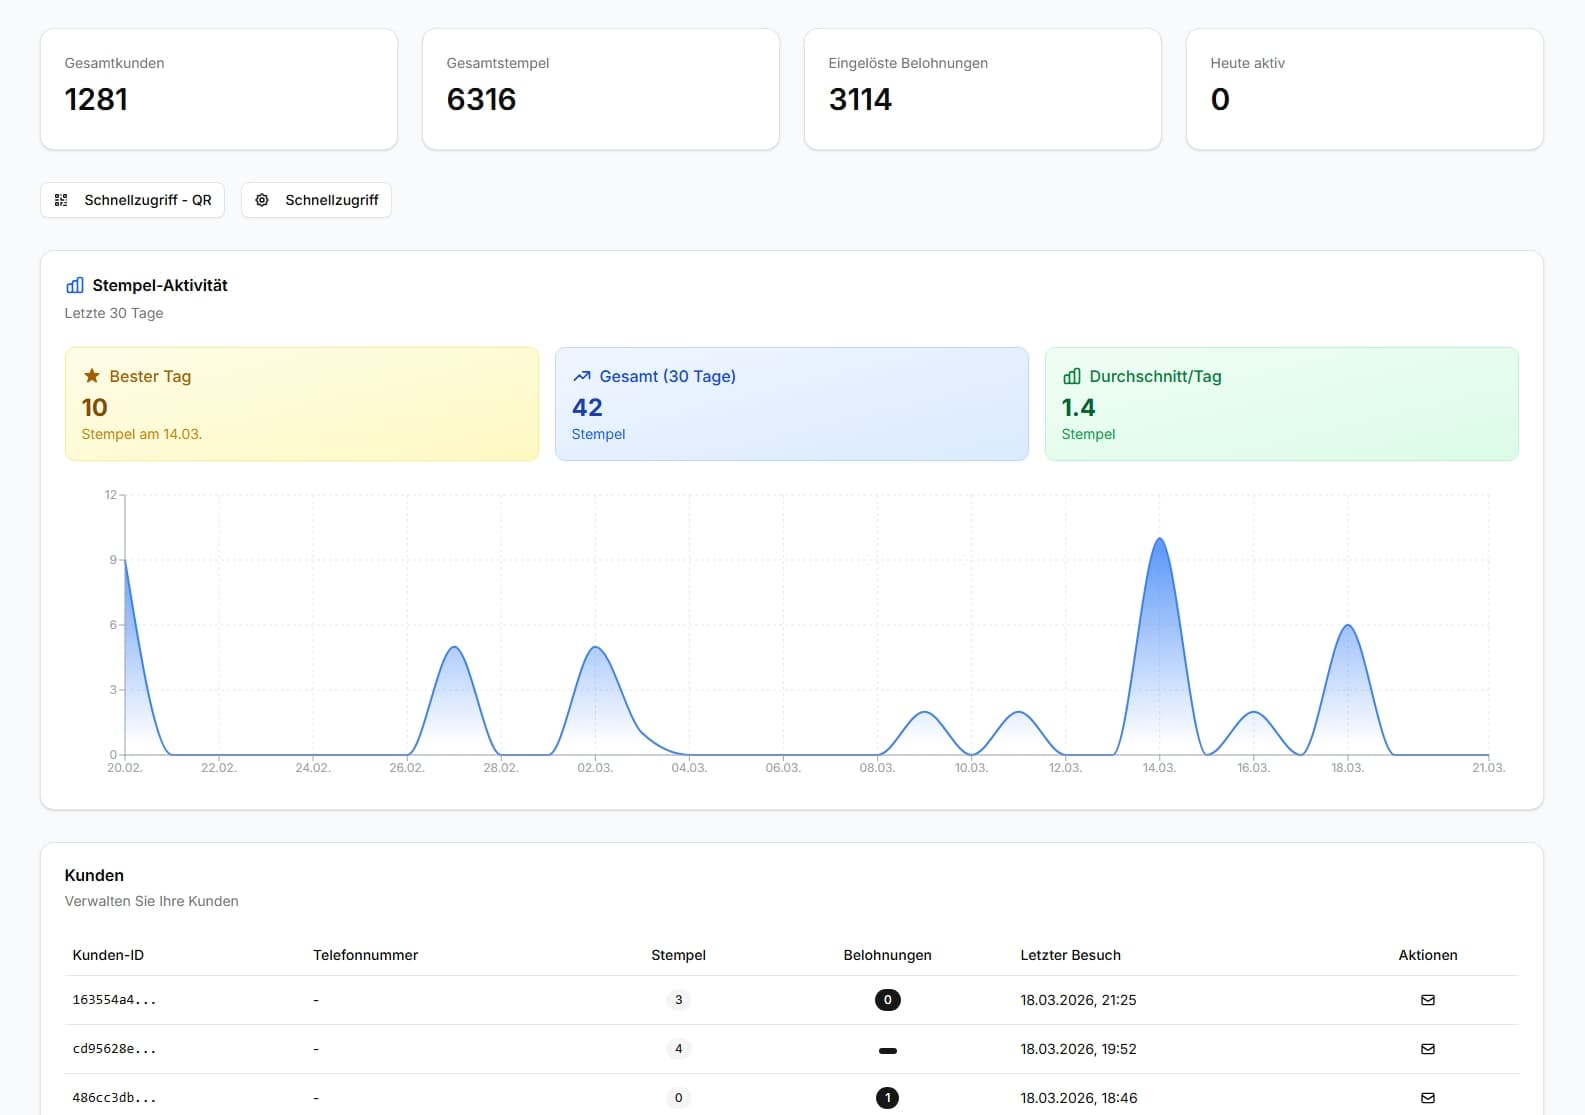
Datos de producción reales. Todos los clientes anónimos — sin nombres, correos ni números de teléfono visibles.
Elige tu plan
Todas las funciones gratis hasta 25 clientes. Después, Premium.
Stempely
- Hasta 25 clientes
- Tarjeta de fidelidad digital
- Escáner de códigos QR
- Sellos sin contacto (NFC)
- Enviar ofertas y recordatorios
- Estadísticas
- Código QR con logo
- Lista de clientes
- Mayor visibilidad en la web
- Soporte prioritario
Franquicia
- Todo de Premium
- Múltiples ubicaciones
- Condiciones personalizadas
- Gestor de cuenta dedicado
Todos los precios con IVA incluido.
8 preguntas frecuentes: tarjeta de fidelización digital & RGPD
¿Qué datos personales almacena Stempely?
Stempely no almacena datos personales como nombres, direcciones de correo o números de teléfono. Los clientes se identifican exclusivamente mediante un ID anónimo generado aleatoriamente. Como propietario del negocio solo ves: número de sellos, estado de la recompensa y última visita — sin saber exactamente quién es la persona.
¿Necesito una declaración de consentimiento de mis clientes?
Como Stempely no trata datos de carácter personal, no se necesita ninguna declaración de consentimiento por separado. Escanear el código QR — ya sea con la cámara del móvil o en la app de Stempely — es una acción activa y voluntaria del cliente. No hay seguimiento ni cookies publicitarias. Quien guarda la tarjeta en Apple Wallet o Google Wallet recibe en el navegador una única cookie que solo reconoce su tarjeta de fidelización — sin nombre, sin dirección de correo.
¿Dónde se almacenan los datos de Stempely?
Todos los datos se almacenan en servidores en Alemania y la UE. Stempely no utiliza servicios en la nube estadounidenses donde podría producirse una transferencia de datos a terceros países. Los datos no salen de la UE.
¿Son las tarjetas de fidelización en papel inocuas desde el punto de vista de la protección de datos?
No, todo lo contrario. Muchos negocios llevan paralelamente listas de clientes manuscritas con nombres y números de teléfono — eso es tratamiento de datos de carácter personal y requiere una base legal según el RGPD. Las tarjetas de fidelización en papel son en sí mismas neutrales en materia de protección de datos, pero la práctica que las rodea a menudo no lo es.
¿Comparte Stempely datos con terceros?
No. Stempely no vende, comparte ni transfiere datos de clientes a terceros. Tus datos comerciales y los datos de sellos anonimizados te pertenecen. No hay socios publicitarios, intermediarios de datos ni seguimiento por parte de proveedores terceros.
¿Cómo funcionan las notificaciones push de forma compatible con la protección de datos?
Las notificaciones push solo se envían si el cliente las ha permitido activamente en la app (opt-in a través del sistema operativo). El mensaje se envía a un ID de dispositivo anónimo — Stempely no conoce ni el nombre ni el correo del destinatario. Los clientes pueden desactivar las notificaciones en cualquier momento en la configuración del sistema.
¿Debo como propietario de un negocio mantener un registro de actividades de tratamiento?
En principio sí — toda empresa debe llevar un registro de actividades de tratamiento conforme al Art. 30 RGPD. Sin embargo, como Stempely no trata datos personales de clientes, la entrada es mínima. El tratamiento se limita a datos de sellos anónimos y tus propios datos comerciales (inicio de sesión, correo electrónico).
¿Puedo usar Stempely sin que los clientes instalen una app?
Sí. Los clientes pueden guardar su tarjeta de fidelización sin app, directamente en Apple Wallet o Google Wallet — también sin cuenta, sin dirección de correo y sin nombre. Como alternativa existe la app gratuita de Stempely, también sin cuenta ni datos personales, pero con notificaciones push. En ambos casos, el cliente decide activamente si quiere participar.
"Mi asesor fiscal dio el visto bueno — sin datos personales, servidores en Alemania. Asunto resuelto."
— T. K., Propietario de café, Hamburgo
Fidelizar clientes cumpliendo el RGPD. Desde hoy.
Sin datos personales, sin declaraciones de consentimiento, sin listas de clientes en papel. Tu programa de fidelización digital está en marcha en 5 minutos.
El plan gratuito sigue siendo gratuito — sin fecha de caducidad, sin trucos.
Empezar ahora — sin contrato, sin tarjeta de créditoGratis para siempre · Conforme al RGPD · Datos alojados en la UE
También disponible directamente como app